Ein Fotograf kann Gesichtserkennung DSGVO-konform einsetzen, unter einer zentralen Bedingung: Das aus dem Gesicht gewonnene Profil zählt zu den biometrischen Daten, die Art. 9 schützt. Deshalb muss jeder Gast vor dem Vergleichs-Selfie ausdrücklich einwilligen und auch ohne diesen Weg Zugang zur Galerie behalten. Dazu kommen eine klare Information im Vorfeld und eine begrenzte Speicherdauer für diese Gesichtsprofile.
Gesichtserkennung hat die Auslieferung von Eventgalerien verändert: Ein Gast scannt einen QR-Code, macht ein Selfie und bekommt automatisch seine eigenen Fotos aus 2.000 Dateien. Für den Fotografen verspricht das eine persönliche Auslieferung ohne manuelles Sortieren. Datenschutzrechtlich dagegen ist das Terrain vermint.
Dieser Artikel zeigt, was ein Profifotograf 2026 mit Gesichtserkennung tun kann (rechtlich wie praktisch), auf Grundlage der DSGVO und der Leitlinien der CNIL, der französischen Datenschutzbehörde.
Warum Fotografen Gesichtserkennung nutzen
In der Praxis gibt es drei typische Anwendungsfälle.
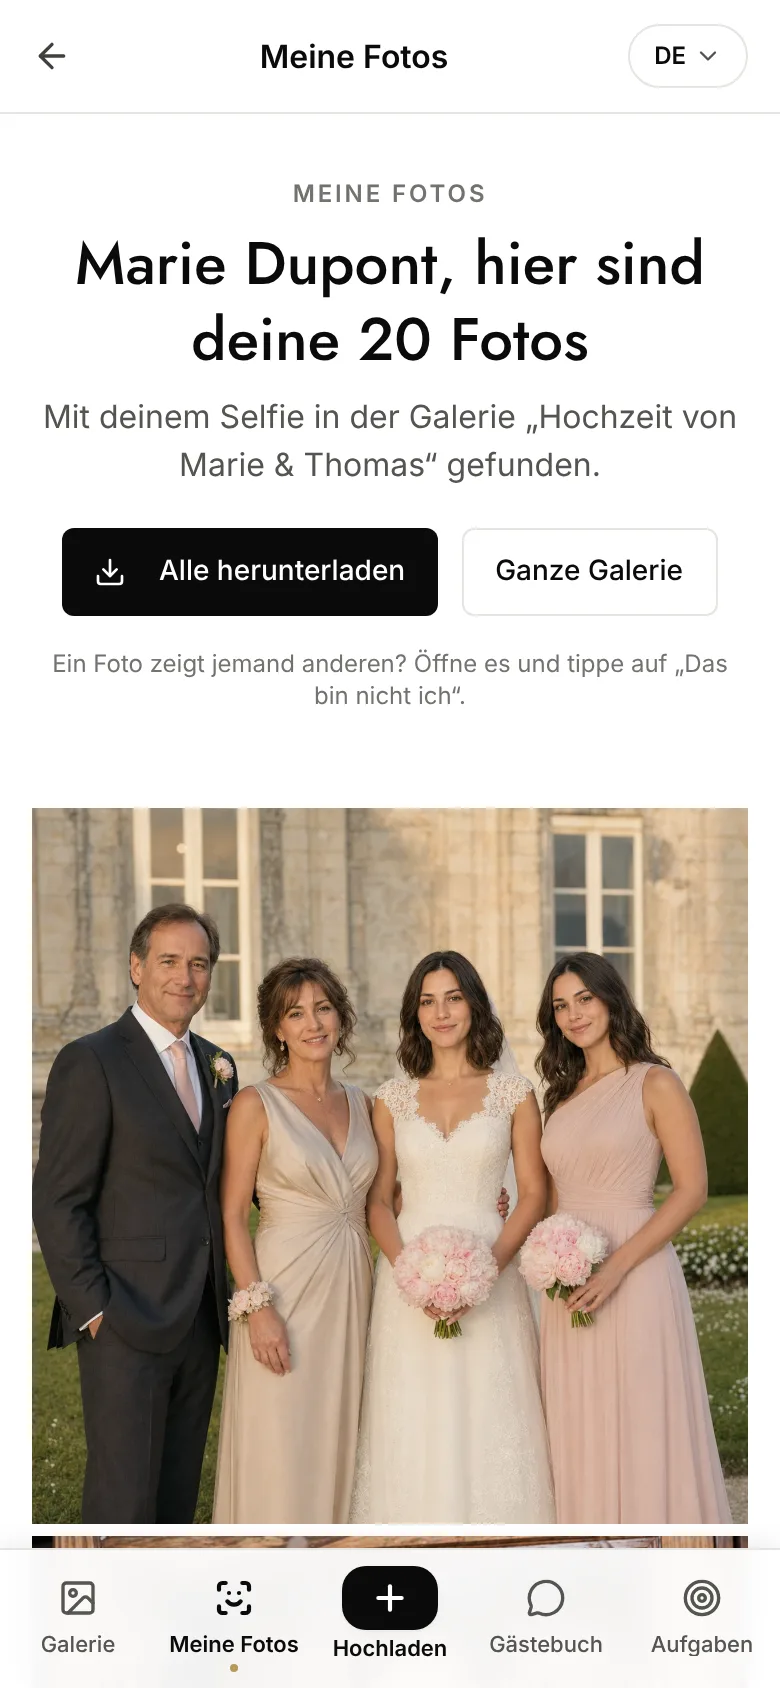
Sortieren nach Person. Bei einer Hochzeit mit 150 Gästen wünscht sich das Brautpaar oft ein persönliches Album für Eltern und Trauzeugen. 1.500 Fotos von Hand nach Personen zu sortieren dauert mehrere Stunden. Gesichtserkennung verkürzt das auf wenige Minuten: Das Tool gruppiert die Fotos nach Gesicht, der Fotograf prüft, ob alles stimmt.
Persönliche Auslieferung. Statt der kompletten Galerie bekommt jeder Gast ein Unteralbum nur mit seinen eigenen Fotos. Das Brautpaar muss nichts von Hand filtern, und das Ergebnis beeindruckt die Gäste. Bei einem B2B-Kongress mit 800 Teilnehmenden ist das der einzige Weg, einen individuellen Fotoservice ohne eigenes Personal anzubieten.
Abwesende erkennen. Bei einem Event mit bekannter Teilnehmerliste lassen sich die Gäste finden, die auf keinem Foto zu sehen sind, und das Team kann die Abdeckung in Echtzeit anpassen. Das kommt seltener vor, ist aber sinnvoll bei Konferenzen oder Firmenshootings, bei denen jede Person zählt.
In allen drei Fällen ist der Mehrwert echt. Bleibt die Frage, was die DSGVO erlaubt und wie.
Der DSGVO-Rahmen: was erlaubt ist und was nicht
Die DSGVO sagt nicht „Gesichtserkennung ist verboten“, sondern ordnet sie den sensiblen Daten zu, für die strenge Regeln gelten.
Biometrische Daten und einfache visuelle Identifizierung
Das ist die wichtigste Unterscheidung und die am häufigsten missverstandene.
Ein Foto, auf dem ein Gast zu sehen ist, enthält personenbezogene Daten, die nach Art. 6 DSGVO verarbeitet werden. Die Einwilligung ist nur eine Rechtsgrundlage unter mehreren; oft reichen das berechtigte Interesse oder die Vertragserfüllung.
Ein biometrischer Vektor (der mathematische Abdruck, der aus dem Gesicht gewonnen wird, um Vergleiche zu ermöglichen) gehört dagegen zu den sensiblen Daten im Sinne von Art. 9. Seine Erhebung ist grundsätzlich verboten, sofern keine ausdrückliche Ausnahme greift, und die freiwillige und ausdrückliche Einwilligung der betroffenen Person bleibt für einen Fotografen die einzige realistische Ausnahme.
Die praktische Folge: Einen Gast zu fotografieren erfordert kein besonderes Verfahren. Sobald man aber sein biometrisches Profil extrahiert, um es mit anderen zu vergleichen, gilt ein anderer rechtlicher Rahmen.
Ausdrückliche Einwilligung: das absolute Kriterium
Wenn die biometrische Verarbeitung nötig ist, muss die Einwilligung folgende Kriterien erfüllen:
- Freiwillig: nicht an die Leistung gekoppelt. Kein Gast darf gezwungen werden, Gesichtserkennung zu nutzen, um an seine Fotos zu kommen. Ein anderer Weg (die Galerie selbst durchsehen) muss offen bleiben.
- Für den bestimmten Fall: ausdrücklich auf die biometrische Verarbeitung bezogen. Eine allgemeine Einwilligung wie „Ich akzeptiere die Bedingungen“ reicht nicht.
- Informiert: Die betroffene Person muss wissen, wer ihre Daten verarbeitet, zu welchem Zweck, wo sie gespeichert werden und wie lange. Das Formular muss das angeben.
- Unmissverständlich: ein aktives Opt-in, kein verstecktes Opt-out. Ein vorab angekreuztes Kästchen ist unwirksam.
- Widerruflich: Die betroffene Person muss ihre Einwilligung jederzeit widerrufen können, und die Verarbeitung muss ohne komplizierte Schritte enden.
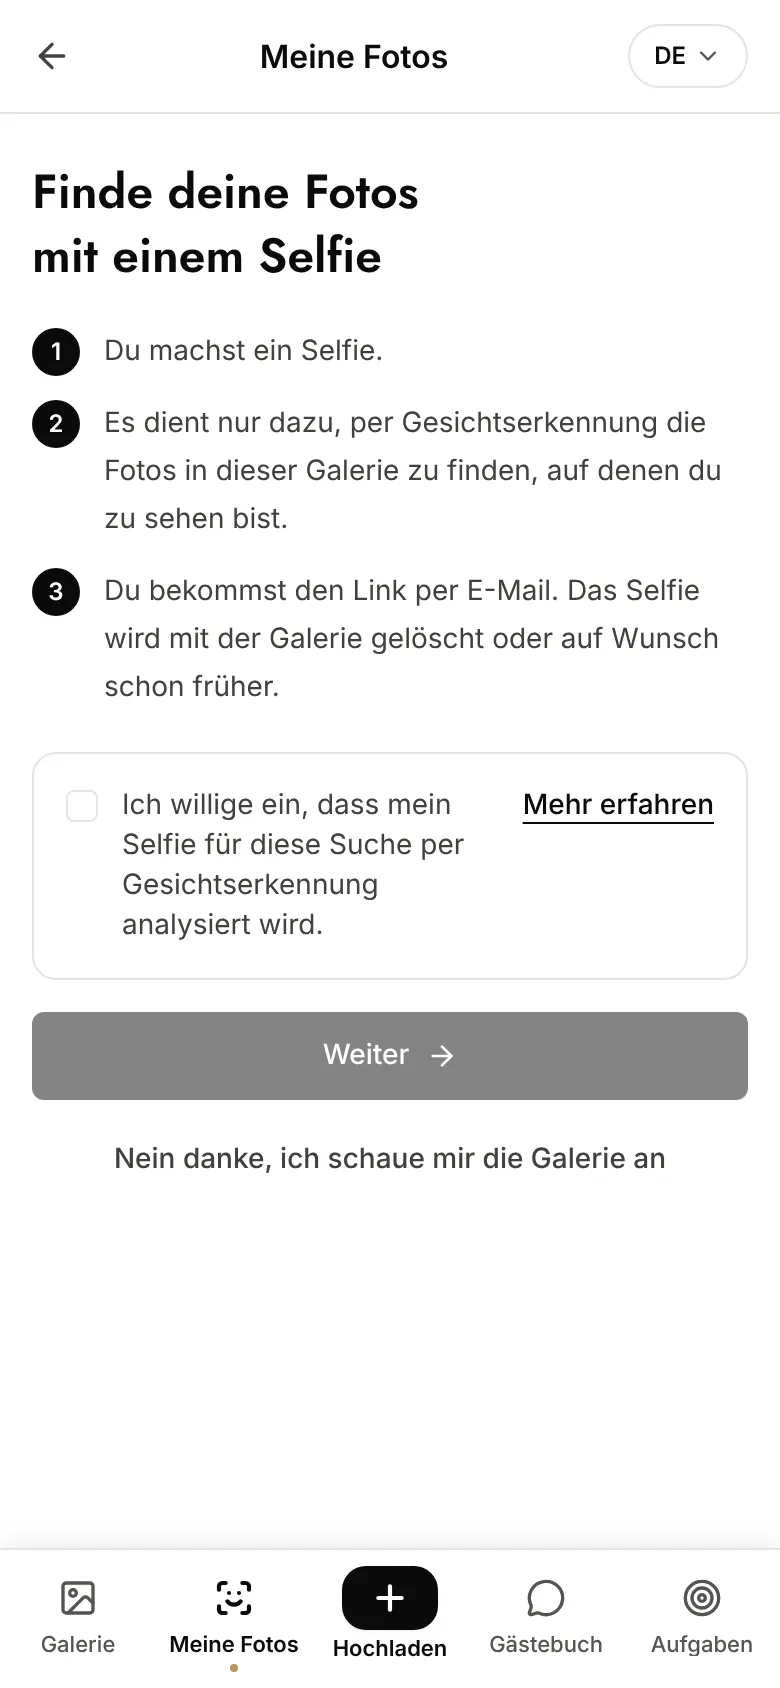
Vor Ort heißt das: ein Einwilligungsbildschirm, den der Gast vor der Aufnahme des Vergleichs-Selfies sieht, mit einem direkten Link zur klassischen Galerie für alle, die ablehnen.
Clientseitige oder serverseitige Verarbeitung
Beide Architekturen gibt es auf dem Markt, und anders als oft angenommen können beide DSGVO-konform sein. Was sich ändert, ist die Liste der Pflichten.
Clientseitige Verarbeitung: Extraktion des biometrischen Vektors und Abgleich laufen im Browser des Gastes, der Vektor verlässt das Gerät nicht. Weil nichts zentral gespeichert wird, fallen einige Pflichten leichter aus (Speicherung, Absicherung der Vektoren im Ruhezustand). Dafür ist die Genauigkeit durch die Leistung des Handys begrenzt: Leichte Modelle, die im Browser laufen, erkennen Gesichter im Profil, bei wenig Licht oder im Hintergrund schlechter.
Serverseitige Verarbeitung: Das Selfie wird an den Server der Plattform übertragen, der daraus den biometrischen Vektor extrahiert und ihn mit den auf den Fotos erkannten Gesichtern vergleicht. Diese Verarbeitung unterliegt uneingeschränkt Art. 9 und verlangt klare Schutzmaßnahmen: eine ausdrückliche Einwilligung, vor der Aufnahme eingeholt und dokumentiert; Verschlüsselung der Daten bei der Übertragung und im Ruhezustand; eine festgelegte und automatisch angewandte Speicherdauer; Löschung auf Anfrage; ein Auftragsverarbeitungsvertrag (AVV) zwischen Fotograf und Plattform. Im Gegenzug sind die (größeren) Servermodelle bei großen Events deutlich genauer.
Diese Architektur nutzt Evokly: Die Einwilligung jedes Gastes wird vor jeder Aufnahme mit Zeitstempel und Textversion gespeichert, das Selfie wird in ein Gesichtsprofil umgewandelt (einen mathematischen Vektor, aus dem sich kein Bild zurückgewinnen lässt), und die Daten werden bei der Übertragung (TLS 1.3) und im Ruhezustand verschlüsselt, nie an Dritte weitergegeben oder zum Training von Modellen genutzt und bei Ablauf des Events oder auf Anfrage automatisch gelöscht. Für Fotografen, die ihn brauchen, steht ein AVV bereit.
Die CNIL schreibt keine bestimmte Architektur vor. In ihren Leitlinien zu biometrischen Systemen stehen Einwilligung, Datenminimierung, Speicherbegrenzung und Sicherheit im Mittelpunkt, unabhängig davon, wo die Berechnung stattfindet.
Auf das Detail kommt es an. Egal, welche Architektur eine Plattform angibt: Prüfe, wie sie tatsächlich funktioniert, und verlange, dass das schriftlich dokumentiert ist, mit präziser Datenschutzerklärung, konkret bezifferter Speicherdauer und eindeutigem AVV.
Schritt für Schritt: das Vorgehen nach den Vorgaben der CNIL
Der typische Ablauf eines Events mit DSGVO-konformer Gesichtserkennung lässt sich in sechs Punkten zusammenfassen.
- Die Rechtsgrundlage vorab klären. Rechtsgrundlage der biometrischen Verarbeitung ist die ausdrückliche Einwilligung des Gastes, eingeholt bei der Aufnahme des Selfies. Ergänze den Vertrag mit dem Veranstalter (Brautpaar, Agentur, Unternehmen) um einen Passus, der klärt, wer Verantwortlicher und wer Auftragsverarbeiter ist, und verweise auf den AVV der genutzten Plattform.
- Vorab informieren. Die Einladung oder das Programm des Events muss erwähnen, dass die eigenen Fotos mit einem Tool zur Gesichtserkennung gefunden werden können, mit einem Link zu einer Datenschutzerklärung, die schon vor dem Event abrufbar ist. In unserem QR-Code-Leitfaden für Events 2026 findest du den wirksamsten Kanal dafür.
- Einwilligung bei der Aufnahme des Selfies. Ein eigener Bildschirm, einfache Sprache: „Damit wir deine Fotos automatisch finden, wird dein Selfie in ein digitales Gesichtsprofil umgewandelt und mit den Fotos des Events verglichen. Dieses Profil wird verschlüsselt, nie weitergegeben und am Ende des Events gelöscht. Weiter Selbst durchsehen“. Die Einwilligung muss gespeichert werden (Datum, Version des akzeptierten Textes).
- Die Verarbeitung dokumentieren. Führe ein internes Verzeichnis von Verarbeitungstätigkeiten (Art. 30 DSGVO), das Art der Daten, Speicherdauer, Rechtsgrundlagen und Sicherheitsmaßnahmen beschreibt. Das ist Pflicht, sobald du biometrische Daten verarbeitest, unabhängig von der Unternehmensgröße: Die Ausnahme für Unternehmen mit weniger als 250 Beschäftigten gilt nicht für besondere Kategorien nach Art. 9 DSGVO.
- Recht auf Löschung. Der Gast muss jederzeit die Löschung seiner Fotos und das Ende der Verarbeitung verlangen können. Eine einfache E-Mail genügt; ein selbstständiger Fotograf braucht kein eigenes Portal. Die Antwort muss innerhalb eines Monats erfolgen.
- Begrenzte Speicherung. Event-Fotos sollen nicht unbegrenzt abrufbar bleiben. Üblich sind je nach Nutzung 90 Tage bis 12 Monate. Danach muss die Löschung dokumentiert oder die weitere Speicherung durch eine neue Einwilligung gedeckt sein. Unser DSGVO-Ratgeber zur Aufbewahrung von Event-Fotos nennt die empfohlenen Fristen je Anwendungsfall und die nötige Dokumentation (Verzeichnis, Hinweis bei der Einwilligung).
Einen allgemeineren DSGVO-Rahmen für Eventfotografie bietet die Seite DSGVO-Konformität bei Evokly, die die gesamte Verarbeitungskette beschreibt.
Häufige Fehler, die du vermeiden solltest
Embeddings „für alle Fälle“ speichern. Ein biometrischer Vektor, der für später aufbewahrt wird, ist ein sensibles Datum im Ruhezustand. Wenn du ihn nicht sofort nutzt, speichere ihn nicht. Der Grundsatz der Datenminimierung (Art. 5 Abs. 1 lit. c DSGVO) ist eindeutig.
Die Einwilligung mit dem Kauf der Leistung für erteilt halten. Ein Kunde, der ein Fotoshooting bezahlt, hat damit nicht in die biometrische Verarbeitung seiner Gäste eingewilligt. Das sind zwei getrennte Ebenen.
Alben mit identifizierten Personen ohne Freigabe teilen. „Lena Schmidt“ auf 12 Fotos zu identifizieren und das Album dann an die ganze Gästeliste zu schicken, ist ein direkter Verstoß: Du verbreitest abgeleitete biometrische Daten ohne Einwilligung der betroffenen Person.
Ein US-Tool für Privatnutzer ohne AVV verwenden. Google Fotos, Apple Fotos und andere Consumer-Tools sind nicht für eine geregelte professionelle Nutzung gedacht. Bei einem privaten Konto bindet dich kein Auftragsverarbeitungsvertrag an den Anbieter, der Gesichter nach seinen eigenen Bedingungen analysiert: Du kannst die Verarbeitung weder dokumentieren noch die Löschung garantieren. Das Data Privacy Framework, seit Juli 2023 in Kraft, regelt die Übermittlung an zertifizierte US-Unternehmen, ersetzt diesen Vertrag aber nicht.
KI-Auswahl und Gesichtserkennung verwechseln. Tools wie Narrative Select oder Aftershoot Edit nutzen KI, um eine Auswahl vorzuschlagen (unscharfe Fotos, Duplikate, geschlossene Augen). Dabei werden keine Identitäten analysiert. Art. 9 greift nicht, also reicht die übliche Einwilligung des Fotokunden.
Fünf Prüfpunkte für eine Plattform, Checkliste vom September 2026
Bevor du einem Kunden Gesichtserkennung anbietest, stell der Plattform, die du nutzen willst, diese fünf Fragen. Ist eine Antwort vage, reicht das schon, um das Tool auszuschließen.
| Frage an die Plattform | Erwartete Antwort | Wo du es prüfst |
|---|---|---|
| Auf welcher Rechtsgrundlage beruht die Verarbeitung des Selfies? | Ausdrückliche Einwilligung des Gastes (Art. 9 Abs. 2 lit. a DSGVO), nie das berechtigte Interesse | Datenschutzerklärung |
| Wird die Einwilligung gespeichert? | Ja, mit Zeitstempel und Version des akzeptierten Textes, bei einer Prüfung abrufbar | Dokumentation, AVV |
| Wo werden Selfies und Gesichtsprofile gespeichert? | In der Europäischen Union, verschlüsselt bei der Übertragung und im Ruhezustand, ohne ungeregelte Unterauftragsverarbeiter außerhalb der EU | AVV, Seite zur DSGVO-Konformität |
| Wann werden sie gelöscht? | Automatisch bei Ablauf der Galerie und auf Wunsch des Gastes innerhalb eines Monats | Datenschutzerklärung, Vertrag |
| Wird ein AVV mit dir abgeschlossen? | Ja, vor dem ersten Event, mit der Liste der Unterauftragsverarbeiter | Schriftlich anfragen |
So steht Evokly in dieser Checkliste da: Die Einwilligung wird vor der Aufnahme eingeholt und mit Zeitstempel und Textversion gespeichert, das Selfie wird auf unseren Servern in ein nicht umkehrbares Gesichtsprofil umgewandelt, die Daten werden in der Europäischen Union gehostet und verschlüsselt und mit der Galerie gelöscht (6 Monate im Event-Tarif, 12 Monate bei Pro und Agency, 24 Monate bei Enterprise) oder auf Anfrage. Fotografen, die danach fragen, bekommen einen AVV. Die Details stehen auf der Seite DSGVO-Konformität.
Muster für eine DSGVO-Klausel im Kundenvertrag
Für den Vertrag zwischen Fotograf und Kunde (Paar, Unternehmen, Agentur) kann sich eine Musterklausel an folgendem Beispiel orientieren (mit deinem Anwalt oder Datenschutzbeauftragten anzupassen).
§ Nr. Datenverarbeitung und Gesichtserkennung
Der Dienstleister bietet optional eine Eventgalerie mit einem Tool zur Gesichtserkennung an, mit dem jeder Gast die Fotos finden kann, auf denen er zu sehen ist.
Das Referenz-Selfie des Gastes wird sicher an die Plattform Name übertragen, die es ausschließlich zum Abgleich mit den Fotos des Events in ein digitales Gesichtsprofil (einen mathematischen Vektor, aus dem sich kein Bild zurückgewinnen lässt) umwandelt. Diese Daten werden verschlüsselt, weder an Dritte weitergegeben noch für andere Zwecke verwendet und bei Ablauf der Galerie oder auf Wunsch des Gastes gelöscht.
Die Nutzung dieses Tools ist für jeden Gast rein freiwillig und setzt seine ausdrückliche Einwilligung voraus, die bei der Aufnahme des Referenz-Selfies eingeholt und gespeichert wird. Eine Alternative (die Galerie selbst durchsehen) steht uneingeschränkt zur Verfügung.
Der Kunde sichert zu, die Gäste vorab über den Einladungskanal des Events auf dieses Tool hingewiesen zu haben.
Die Speicherung der Fotos und der digitalen Gesichtsprofile ist auf X Tage/Monate ab dem Datum des Events begrenzt; nach Ablauf dieser Frist werden die Dateien von den Servern des Dienstleisters und der Plattform gelöscht. Zwischen dem Dienstleister und der Plattform Name ist ein Auftragsverarbeitungsvertrag (AVV) geschlossen.
Passe die Speicherdauer an die Frist an, die deine Plattform tatsächlich anwendet, und prüfe vor der Unterschrift, ob der genannte AVV wirklich existiert.
Gesichtserkennung ist keine juristische Falle, sondern eine geregelte Verarbeitung, die ein klares Verfahren und ein passendes Tool verlangt. Für Eventfotografen, die große Mengen ausliefern, ist sie ein starkes Verkaufsargument: Die Galerie wird auch für Gäste nutzbar, die nicht in 2.000 Dateien suchen können, und die Leistung hebt sich von einem einfachen WeTransfer-Link ab.
Wie sich die Plattformen am Markt bei der Gesichtserkennung unterscheiden, zeigt unser Ratgeber zu Pixieset-Alternativen, mit allen Unterschieden bei Funktionen und Preisen. Für einen konkreten Test sieh dir die Preise von Evokly an.