Um fotógrafo pode utilizar o reconhecimento facial respeitando o RGPD, com uma condição central: a impressão extraída do rosto é um dado biométrico, protegido pelo artigo 9.º, pelo que cada convidado tem de dar um consentimento explícito antes da selfie de comparação e manter um acesso à galeria sem passar por ela. A isto juntam-se uma informação clara prestada previamente e um prazo de conservação limitado destas impressões.
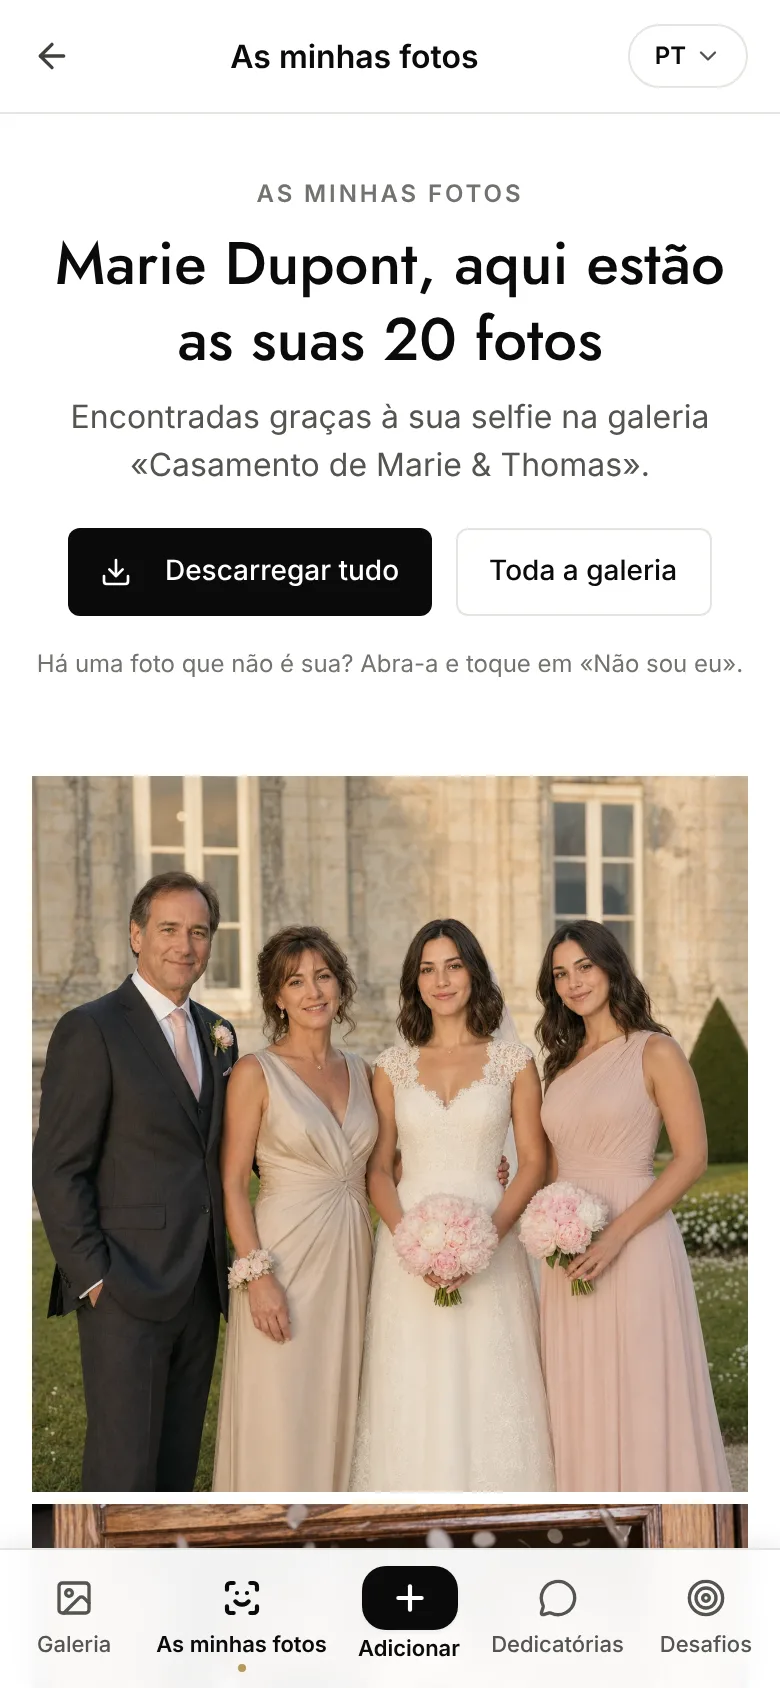
O reconhecimento facial mudou a entrega de galerias de eventos: um convidado lê um código QR, tira uma selfie e recebe automaticamente as suas próprias fotos entre 2000 ficheiros. Para o fotógrafo, é a promessa de uma entrega personalizada sem triagem manual. Do lado do RGPD, em contrapartida, o terreno é minado.
Este artigo faz o ponto da situação sobre o que um fotógrafo profissional pode fazer com o reconhecimento facial em 2026 (tanto do ponto de vista legal como operacional), com base no quadro do RGPD e na doutrina da CNIL, a autoridade francesa de proteção de dados (em Portugal, a CNPD, Comissão Nacional de Proteção de Dados, aplica o mesmo regulamento).
Porque é que os fotógrafos utilizam o reconhecimento facial
Na prática, repetem-se três utilizações.
A triagem por pessoa. Num casamento de 150 convidados, o casal quer muitas vezes um álbum personalizado para os pais e os padrinhos. Triar manualmente 1500 fotos por pessoa representa várias horas. O reconhecimento facial reduz esse tempo a alguns minutos: a ferramenta agrupa as fotos por rosto e o fotógrafo valida a coerência.
A entrega personalizada. Em vez de enviar uma galeria completa, cada convidado recebe um subálbum só com as suas próprias fotos. O casal não tem de filtrar manualmente, e o resultado impressiona os convidados. Num congresso B2B de 800 participantes, é a única forma de entregar um serviço de fotos individual sem uma equipa dedicada.
A identificação de ausentes. Num evento com lista de participantes conhecida, é possível identificar os convidados que não aparecem em nenhuma foto e alertar a equipa para ajustar a cobertura em tempo real. Uma utilização mais rara, mas pertinente em conferências ou sessões corporativas em que cada participante conta.
Nos três casos, o valor acrescentado é real. Resta perceber o que o RGPD permite fazer, e como.
O quadro do RGPD: o que é autorizado e o que não é
O RGPD não diz «o reconhecimento facial é proibido». Diz que ele pertence à categoria dos dados sensíveis, sujeitos a um regime estrito.
Dado biométrico vs identificação visual simples
É a distinção mais importante, e a mais mal compreendida.
Uma foto em que figura um convidado é um dado pessoal, tratado ao abrigo do artigo 6.º do RGPD. O consentimento é apenas um fundamento jurídico entre outros; o interesse legítimo ou a execução de um contrato bastam muitas vezes.
Um vetor biométrico (a impressão matemática extraída do rosto para permitir a comparação) é, em contrapartida, um dado sensível na aceção do artigo 9.º. A sua recolha é proibida por defeito, salvo exceção explícita, e o consentimento livre e explícito da pessoa continua a ser a única exceção realista para um fotógrafo.
A consequência prática: fotografar um convidado não exige nenhum procedimento especial. Mas assim que se extrai a sua impressão biométrica para a comparar com outras, entra-se num regime jurídico diferente.
Consentimento explícito: o critério absoluto
Quando o tratamento biométrico é necessário, o consentimento deve ser:
- Livre: não condicionado à prestação. Um convidado não pode ser obrigado a utilizar o reconhecimento facial para aceder às suas fotos. Tem de continuar disponível uma via alternativa (percorrer a galeria manualmente).
- Específico: visar explicitamente o tratamento biométrico. Um consentimento geral do tipo «aceito as condições» não basta.
- Informado: a pessoa deve saber quem trata os seus dados, com que objetivo, onde são armazenados e durante quanto tempo. O formulário deve precisá-lo.
- Inequívoco: um opt-in ativo, não um opt-out escondido. Uma caixa pré-marcada é nula.
- Revogável: a pessoa deve poder retirar o seu consentimento a qualquer momento, e o tratamento deve cessar sem um procedimento complexo.
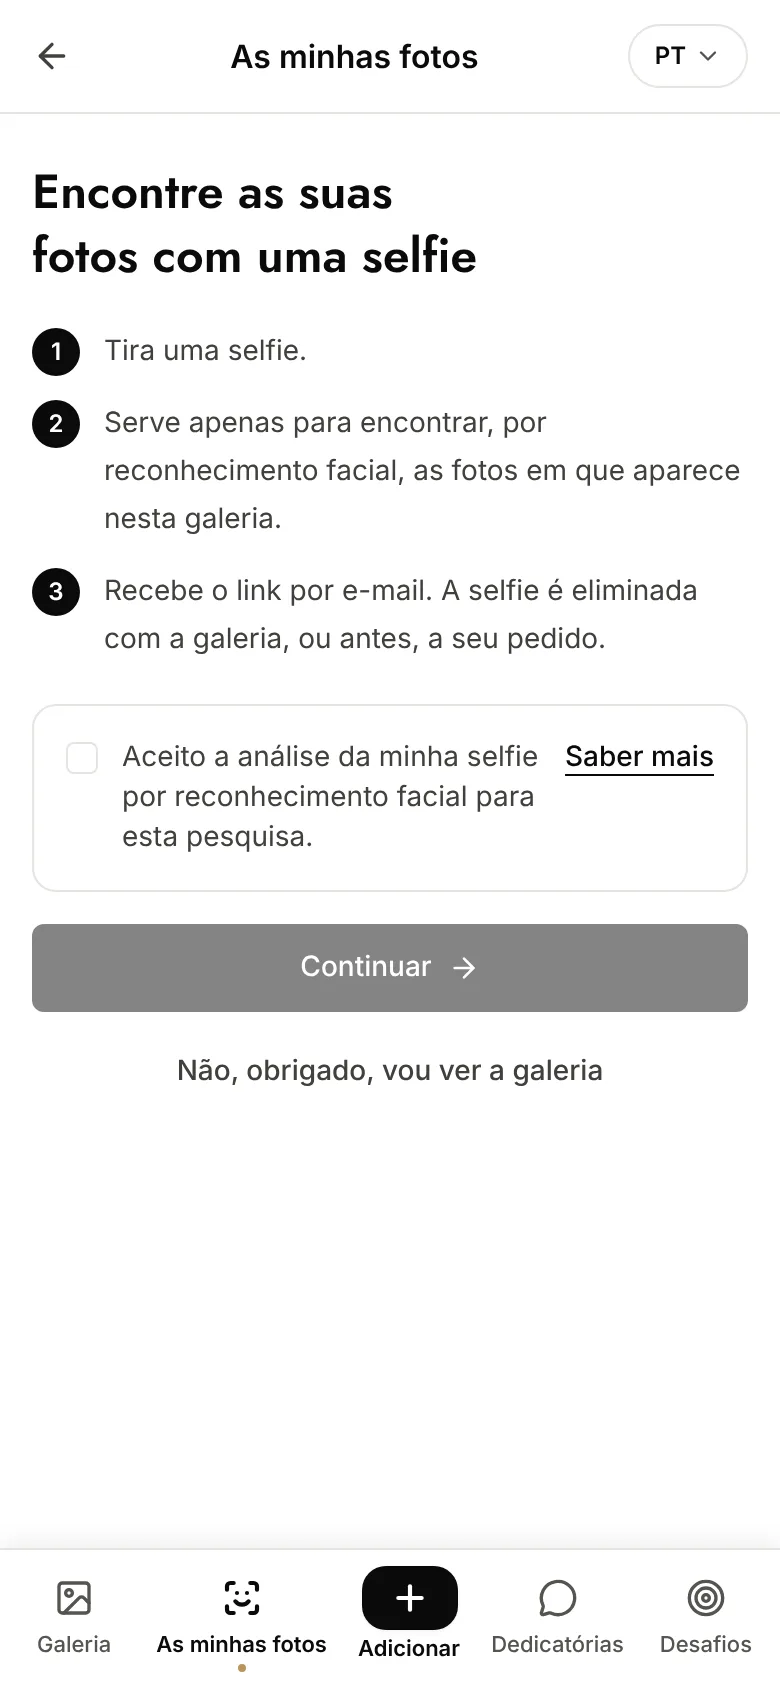
No terreno, isto traduz-se num ecrã de consentimento a apresentar ao convidado antes da captura da selfie de comparação, com uma ligação direta para a galeria clássica para quem recusar.
Tratamento do lado do cliente vs do lado do servidor
As duas arquiteturas existem no mercado e, ao contrário de uma ideia muito difundida, ambas podem estar em conformidade com o RGPD. O que muda é a lista de obrigações a cumprir.
Tratamento do lado do cliente: a extração do vetor biométrico e a comparação fazem-se no navegador do convidado, e o vetor não sai do dispositivo. A ausência de armazenamento centralizado alivia algumas obrigações (conservação, segurança dos vetores em repouso). Em contrapartida, a precisão é limitada pela potência do telemóvel do convidado: os modelos ligeiros executáveis num navegador reconhecem pior os rostos de perfil, com pouca luz ou em segundo plano.
Tratamento do lado do servidor: a selfie é transmitida ao servidor da plataforma, que extrai o vetor biométrico e o compara com os rostos detetados nas fotos. Este tratamento continua plenamente sujeito ao artigo 9.º, o que impõe salvaguardas precisas: consentimento explícito recolhido antes da captura e documentado, encriptação dos dados em trânsito e em repouso, prazo de conservação definido e aplicado automaticamente, eliminação a pedido, DPA (acordo de subcontratação de dados) entre o fotógrafo e a plataforma. Em troca, os modelos de servidor (mais pesados) oferecem uma precisão claramente superior em grandes eventos.
É a arquitetura utilizada pela Evokly: o consentimento de cada convidado é registado com data e hora e versão do texto antes de qualquer captura, a selfie é convertida num descritor facial (um vetor matemático não reversível em imagem), os dados são encriptados em trânsito (TLS 1.3) e em repouso, nunca são partilhados com terceiros nem utilizados para treinar modelos, e são eliminados automaticamente no termo do evento ou a pedido. Um DPA está disponível para os fotógrafos que precisem dele.
A CNIL não impõe uma arquitetura em detrimento de outra: a sua doutrina sobre os dispositivos biométricos insiste no consentimento, na minimização, na limitação da conservação e na segurança, seja qual for o local do cálculo.
O pormenor conta. Qualquer que seja a arquitetura anunciada por uma plataforma, verifique o modo de funcionamento real e exija que seja documentado por escrito: política de privacidade precisa, prazo de conservação quantificado, DPA explícito.
O método compatível com a CNIL passo a passo
O desenrolar típico de um evento com reconhecimento facial em conformidade resume-se a seis pontos.
- Enquadrar o fundamento jurídico previamente. O fundamento jurídico do tratamento biométrico é o consentimento explícito do convidado, recolhido no momento da captura da selfie. Acrescente uma menção no contrato com o organizador (noivos, agência, empresa) para esclarecer quem é o responsável pelo tratamento e quem é o subcontratante, e referencie o DPA da plataforma utilizada.
- Informação prévia. O convite ou o programa do evento deve mencionar a possibilidade de utilizar uma ferramenta de reconhecimento facial para encontrar as suas fotos, com uma ligação para uma política de privacidade acessível antes do evento. Veja o nosso guia do código QR para eventos 2026 para o canal de comunicação mais eficaz.
- Consentimento no momento da captura da selfie. Ecrã dedicado, linguagem simples: «Para encontrar automaticamente as suas fotos, a sua selfie será convertida numa impressão digital e comparada com as fotos do evento. Esta impressão é encriptada, nunca é partilhada e é eliminada no fim do evento. Continuar Ver a galeria manualmente». O consentimento deve ser registado (data, versão do texto aceite).
- Documentação do tratamento. Manter um registo interno (artigo 30.º do RGPD) que descreva o tipo de dados, o prazo de conservação, os fundamentos jurídicos e as medidas de segurança. Obrigatório assim que se tratam dados biométricos, seja qual for a dimensão da empresa: a isenção para as organizações com menos de 250 trabalhadores não abrange as categorias especiais do artigo 9.º.
- Direito ao apagamento. O convidado deve poder pedir a eliminação das suas fotos e a cessação do tratamento a qualquer momento. Um simples e-mail basta; não é preciso um portal dedicado para um fotógrafo independente. A resposta deve chegar no prazo de um mês.
- Conservação limitada. As fotos de eventos não se destinam a ficar acessíveis indefinidamente. Um prazo típico vai de 90 dias a 12 meses consoante a utilização. Depois disso, a eliminação deve ser documentada ou justificada por um novo consentimento. O nosso guia RGPD sobre o prazo de conservação das fotos de eventos detalha os prazos recomendados por tipo de evento e a documentação a produzir (registo, menção no consentimento).
Para um enquadramento RGPD mais geral sobre o serviço de fotografia de eventos, veja a página de conformidade da Evokly, que detalha toda a cadeia de tratamento.
Erros comuns a evitar
Guardar os embeddings «por precaução». Um vetor biométrico guardado para utilização posterior é um dado sensível em repouso. Se não o utilizar de imediato, não o guarde. A regra da minimização (artigo 5.º, n.º 1, alínea c), do RGPD) é explícita.
Considerar o consentimento como adquirido com a compra do serviço. Um cliente que paga uma prestação de fotografia não consentiu por isso no tratamento biométrico dos seus convidados. São dois níveis distintos.
Partilhar álbuns identificados sem validação. Identificar «Marie Dupont» em 12 fotos e depois enviar o álbum a toda a lista de convidados é uma violação direta, porque se volta a difundir dados biométricos inferidos sem o consentimento da pessoa.
Utilizar uma ferramenta de consumo norte-americana sem DPA. O Google Fotos, o Apple Photos e outras ferramentas de consumo não foram concebidos para uma utilização profissional enquadrada. Numa conta pessoal, nenhum acordo de subcontratação (DPA) o liga ao editor, que analisa os rostos segundo as suas próprias condições: não pode nem documentar o tratamento nem garantir a sua eliminação. O Quadro de Proteção de Dados UE-EUA (Data Privacy Framework), em vigor desde julho de 2023, enquadra a transferência para empresas norte-americanas certificadas, mas não substitui esse contrato.
Confundir a IA de triagem com o reconhecimento facial. Ferramentas como o Narrative Select ou o Aftershoot Edit utilizam IA para propor seleções (fotos desfocadas, duplicados, olhos fechados). Isso não analisa identidades. Não se aplica o regime do artigo 9.º, pelo que basta um consentimento normal do cliente da sessão fotográfica.
Os cinco pontos a verificar numa plataforma, grelha de setembro de 2026
Antes de propor o reconhecimento facial a um cliente, faça estas cinco perguntas à plataforma que pretende utilizar. Uma resposta vaga a qualquer uma delas basta para afastar a ferramenta.
| Pergunta a fazer | Resposta esperada | Onde verificar |
|---|---|---|
| Em que fundamento jurídico assenta o tratamento da selfie? | Consentimento explícito do convidado (artigo 9.º, n.º 2, alínea a), do RGPD), nunca o interesse legítimo | Política de privacidade |
| O consentimento é registado? | Sim, com data e hora e versão do texto aceite, consultável em caso de fiscalização | Documentação, DPA |
| Onde são armazenadas as selfies e os descritores? | União Europeia, encriptados em trânsito e em repouso, sem subcontratante fora da UE sem enquadramento | DPA, página de conformidade |
| Quando são eliminados? | Automaticamente no termo da galeria, e a pedido do convidado no prazo de um mês | Política de privacidade, contrato |
| É assinado um DPA consigo? | Sim, antes do primeiro evento, com a lista dos subcontratantes | A pedir por escrito |
Para situar a Evokly nesta grelha: o consentimento é pedido antes da captura e registado com data e hora e versão do texto, a selfie é convertida nos nossos servidores num descritor não reversível, os dados são alojados na União Europeia e encriptados, eliminados com a galeria (6 meses no plano Event, 12 meses no Pro e no Agency, 24 meses no Enterprise) ou a pedido, e é fornecido um DPA aos fotógrafos que o pedirem. O pormenor está na página de conformidade.
Modelo de menção RGPD a acrescentar ao contrato de cliente
Para o contrato entre o fotógrafo e o seu cliente (casal, empresa, agência), uma cláusula-tipo pode inspirar-se no modelo seguinte (a adaptar com o seu advogado ou DPO).
Artigo. Tratamento de dados e reconhecimento facial
O Prestador propõe, como opção, a disponibilização de uma galeria do evento equipada com uma ferramenta de reconhecimento facial que permite a cada convidado encontrar as fotos em que aparece.
A selfie de referência do convidado é transmitida de forma segura à plataforma nome, que a converte numa impressão digital (vetor matemático não reversível em imagem) exclusivamente para efeitos de comparação com as fotos do evento. Estes dados são encriptados, não são partilhados com terceiros nem utilizados para outros fins, e são eliminados no termo da galeria ou a pedido do convidado.
A utilização desta ferramenta por cada convidado é estritamente facultativa e sujeita ao seu consentimento explícito, recolhido e registado no momento da captura da selfie de referência. Uma alternativa (percurso manual da galeria) continua disponível sem condições.
O Cliente garante ter informado previamente os convidados da disponibilização desta ferramenta através do canal de convite para o evento.
A conservação das fotos e das impressões digitais é limitada a X dias/meses a contar da data do evento, no termo dos quais os ficheiros são eliminados dos servidores do Prestador e da plataforma. É celebrado um acordo de tratamento de dados (DPA) entre o Prestador e a plataforma nome.
Adapte o prazo de conservação ao que é realmente aplicado pela sua plataforma e verifique se o DPA mencionado existe de facto antes de assinar.
O reconhecimento facial não é uma armadilha jurídica. É um tratamento enquadrado que exige um procedimento claro e uma ferramenta alinhada. Para os fotógrafos de eventos que entregam grandes volumes, é um diferenciador comercial forte: a galeria passa a ser utilizável mesmo por convidados que não sabem procurar entre 2000 ficheiros, e o serviço distingue-se de um simples link do WeTransfer.
Para comparar as plataformas do mercado quanto ao reconhecimento facial, o nosso guia das alternativas ao Pixieset detalha as diferenças funcionais e tarifárias. Para começar um teste concreto, veja os preços da Evokly.