El reconocimiento facial ha cambiado la entrega de galerías de eventos: un invitado escanea un código QR, se hace un selfie y recibe automáticamente sus propias fotos entre 2000 archivos. Para el fotógrafo, es la promesa de una entrega personalizada sin clasificar nada a mano. En cuanto al RGPD, en cambio, el terreno está minado.
Este artículo repasa lo que un fotógrafo profesional puede hacer con el reconocimiento facial en 2026 (tanto en el plano legal como en el operativo), a partir del marco del RGPD y de la doctrina de las autoridades europeas de protección de datos (la AEPD en España, la CNIL en Francia).
Por qué los fotógrafos usan el reconocimiento facial
En la práctica se repiten tres usos.
La clasificación por persona. En una boda de 150 invitados, los novios suelen querer un álbum personalizado para sus padres y sus testigos. Clasificar a mano 1500 fotos por persona lleva varias horas. El reconocimiento facial reduce ese tiempo a unos minutos: la herramienta agrupa las fotos por cara y el fotógrafo comprueba que el resultado sea coherente.
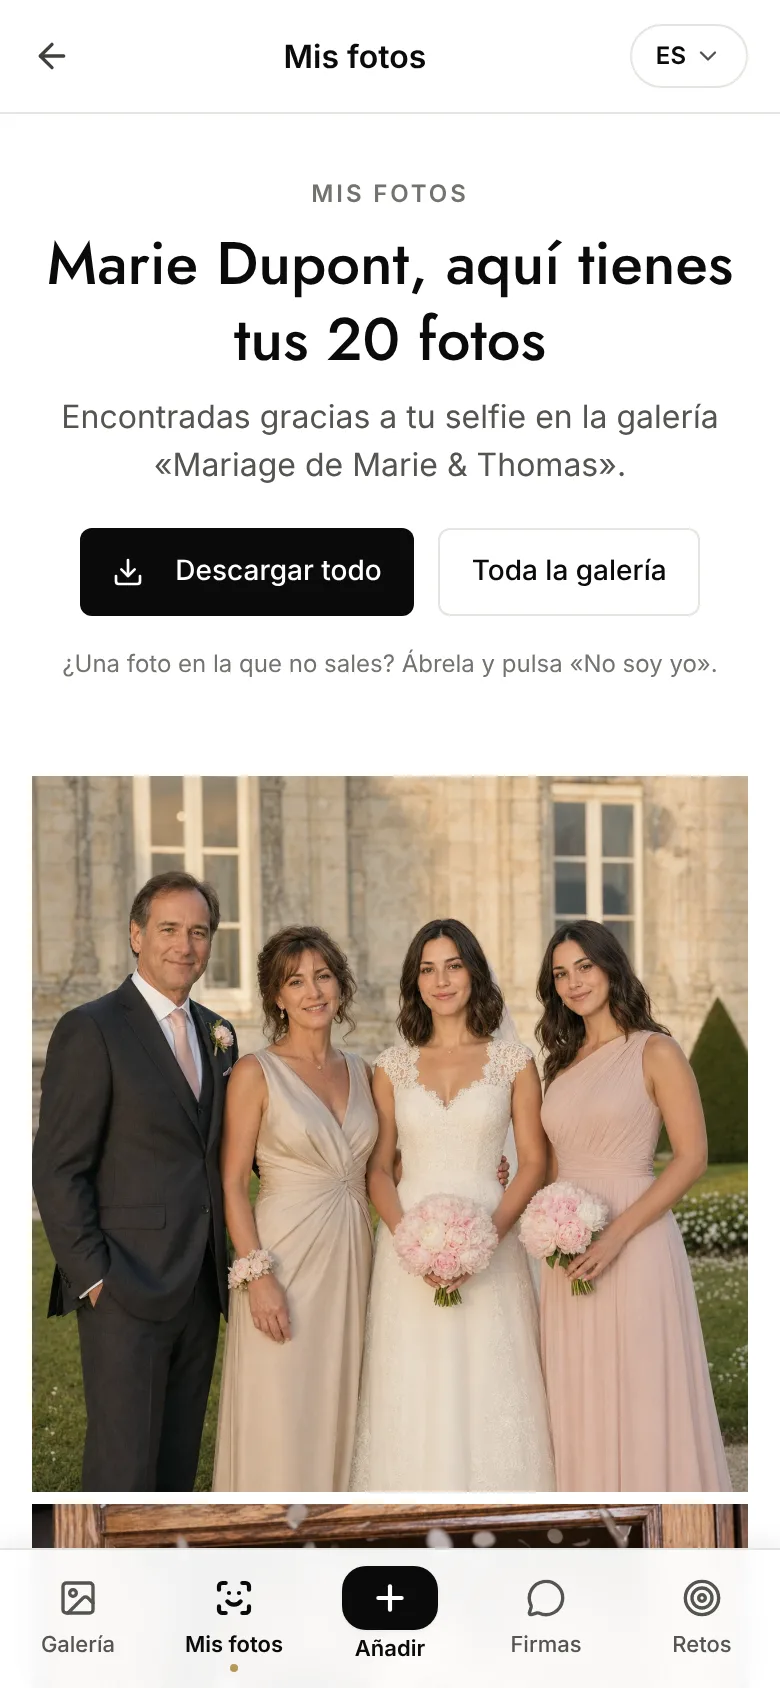
La entrega personalizada. En lugar de enviar la galería completa, cada invitado recibe un subálbum solo con sus propias fotos. Los novios no tienen que filtrar nada a mano, y el resultado impresiona a los invitados. En un congreso B2B de 800 asistentes, es la única forma de ofrecer un servicio de fotos individual sin personal dedicado.
La detección de ausentes. En un evento con una lista de asistentes conocida, se puede identificar a los invitados que no aparecen en ninguna foto y avisar al equipo para ajustar la cobertura en tiempo real. Es un uso menos frecuente, pero útil en conferencias o sesiones corporativas en las que cada asistente cuenta.
En los tres casos, el valor añadido es real. Queda por entender qué permite hacer el RGPD, y cómo.
El marco del RGPD: lo que está permitido y lo que no
El RGPD no dice «el reconocimiento facial está prohibido». Dice que entra en la categoría de los datos sensibles, sujetos a un régimen estricto.
Dato biométrico frente a simple identificación visual
Es la distinción más importante, y la peor entendida.
Una foto en la que aparece un invitado es un dato personal, tratado conforme al artículo 6 del RGPD. El consentimiento es solo una base jurídica entre otras; el interés legítimo o la ejecución de un contrato suelen bastar.
Un vector biométrico (la huella matemática que se extrae de la cara para poder compararla) es, en cambio, un dato sensible en el sentido del artículo 9. Su recogida está prohibida por defecto, salvo excepción expresa, y el consentimiento libre y explícito del interesado sigue siendo la única excepción realista para un fotógrafo.
La consecuencia práctica: fotografiar a un invitado no requiere ningún procedimiento especial. Pero en cuanto se extrae su huella biométrica para compararla con otras, se entra en un régimen jurídico distinto.
Consentimiento explícito: el criterio absoluto
Cuando el tratamiento biométrico es necesario, el consentimiento debe ser:
- Libre: no puede estar condicionado al servicio. No se puede obligar a un invitado a usar el reconocimiento facial para acceder a sus fotos. Tiene que seguir existiendo otra vía (recorrer la galería a mano).
- Específico: debe referirse expresamente al tratamiento biométrico. Un consentimiento genérico del tipo «acepto las condiciones» no basta.
- Informado: el interesado debe saber quién trata sus datos, con qué finalidad, dónde se almacenan y durante cuánto tiempo. El formulario tiene que indicarlo.
- Inequívoco: una aceptación activa (opt-in), no una exclusión escondida (opt-out). Una casilla marcada de antemano no tiene ningún valor.
- Revocable: el interesado debe poder retirar su consentimiento en cualquier momento, y el tratamiento debe cesar sin trámites complicados.
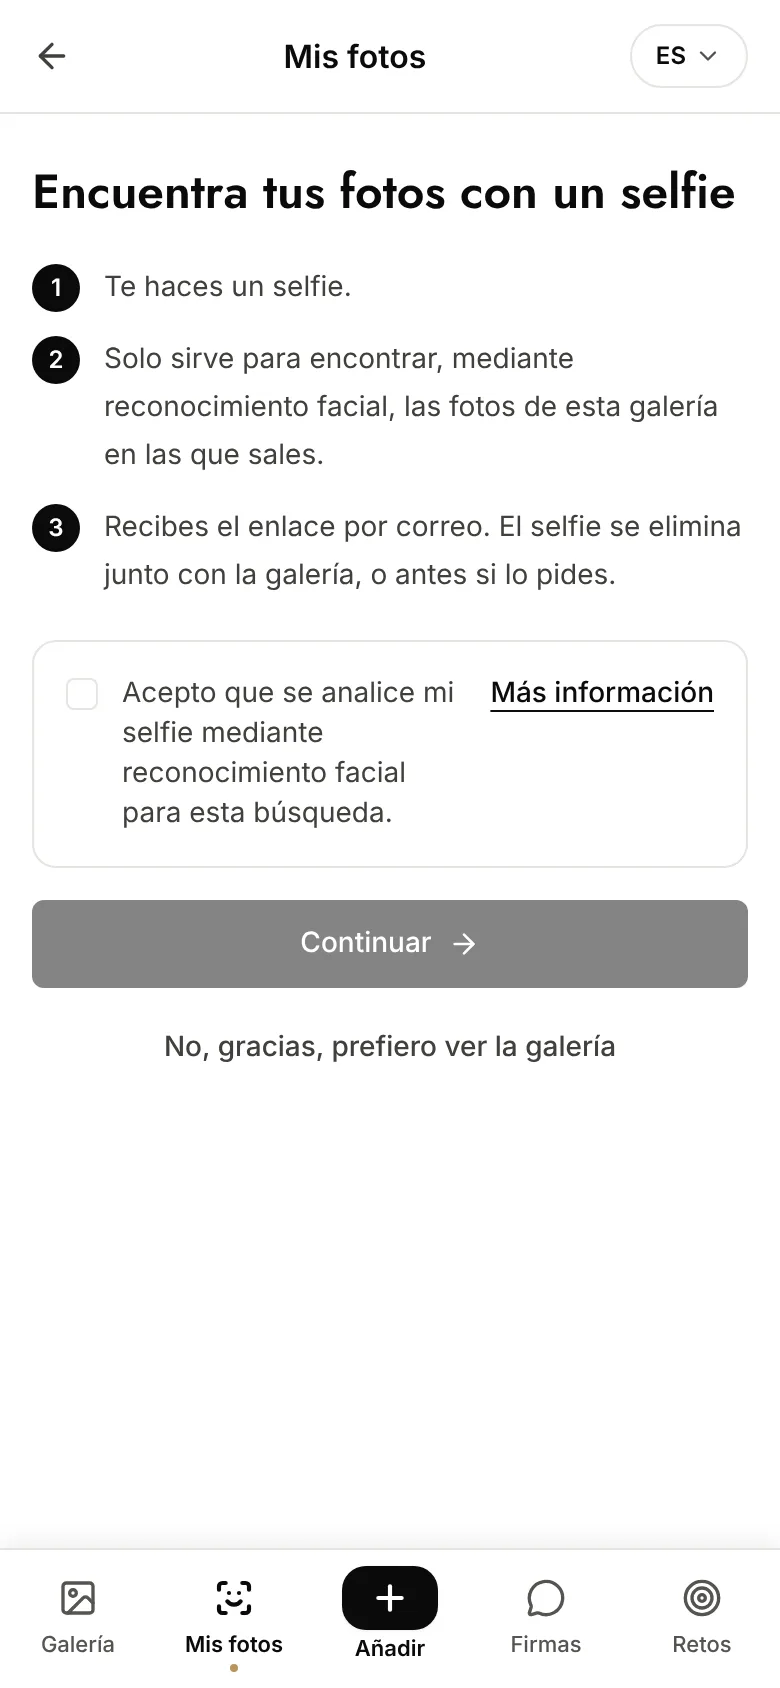
Sobre el terreno, esto se traduce en una pantalla de consentimiento que se muestra al invitado antes de hacer el selfie de comparación, con un enlace directo a la galería normal para quien no acepte.
Tratamiento en el cliente frente a tratamiento en el servidor
Las dos arquitecturas existen en el mercado y, contra lo que suele creerse, ambas pueden ser conformes al RGPD. Lo que cambia es la lista de obligaciones que hay que cumplir.
Tratamiento en el cliente: la extracción del vector biométrico y la comparación se hacen en el navegador del invitado, y el vector no sale del dispositivo. Al no haber almacenamiento centralizado, algunas obligaciones se aligeran (conservación, protección de los vectores en reposo). A cambio, la precisión depende de la potencia del teléfono del invitado: los modelos ligeros que pueden ejecutarse en un navegador reconocen peor las caras de perfil, con poca luz o en segundo plano.
Tratamiento en el servidor: el selfie se envía al servidor de la plataforma, que extrae el vector biométrico y lo compara con las caras detectadas en las fotos. Este tratamiento sigue plenamente sujeto al artículo 9, lo que exige garantías concretas: consentimiento explícito obtenido antes de la captura y documentado, cifrado de los datos en tránsito y en reposo, plazo de conservación definido y aplicado automáticamente, eliminación a petición y un DPA (contrato de encargo del tratamiento) entre el fotógrafo y la plataforma. A cambio, los modelos de servidor (más pesados) ofrecen una precisión claramente superior en los grandes eventos.
Es la arquitectura que utiliza Evokly: el consentimiento de cada invitado se registra con marca de tiempo y la versión del texto antes de cualquier captura, el selfie se convierte en un descriptor facial (un vector matemático que no puede volver a convertirse en imagen), los datos se cifran en tránsito (TLS 1.3) y en reposo, nunca se comparten con terceros ni se usan para entrenar modelos, y se eliminan automáticamente cuando expira el evento o a petición. Hay un DPA disponible para los fotógrafos que lo necesiten.
La CNIL, la autoridad francesa de protección de datos, no impone una arquitectura en lugar de otra: su doctrina sobre los dispositivos biométricos pone el acento en el consentimiento, la minimización, la limitación del plazo de conservación y la seguridad, se haga donde se haga el cálculo.
El detalle importa. Sea cual sea la arquitectura que anuncie una plataforma, comprueba cómo funciona en realidad y exige que esté documentado por escrito: una política de privacidad precisa, un plazo de conservación concreto y un DPA explícito.
El método conforme al RGPD, paso a paso
El desarrollo típico de un evento con reconocimiento facial conforme se resume en seis puntos.
- Fija la base jurídica de antemano. La base jurídica del tratamiento biométrico es el consentimiento explícito del invitado, obtenido en el momento de hacer el selfie. Añade una cláusula en el contrato con el organizador (novios, agencia, empresa) que aclare quién es el responsable del tratamiento y quién el encargado, y menciona el DPA de la plataforma que uses.
- Información previa. La invitación o el programa del evento debe mencionar que se podrá usar una herramienta de reconocimiento facial para encontrar las propias fotos, con un enlace a una política de privacidad accesible antes del evento. Consulta nuestra guía del código QR para eventos 2026 para conocer el canal de comunicación más eficaz.
- Consentimiento en el momento del selfie. Una pantalla específica, en lenguaje sencillo: «Para encontrar tus fotos automáticamente, tu selfie se convertirá en una huella facial y se comparará con las fotos del evento. Esta huella está cifrada, nunca se comparte y se elimina al final del evento. Continuar Explorar manualmente». El consentimiento debe quedar registrado (fecha, versión del texto aceptado).
- Documentación del tratamiento. Lleva un registro interno (artículo 30 del RGPD) que describa el tipo de datos, el plazo de conservación, las bases jurídicas y las medidas de seguridad. Es obligatorio a partir de 250 empleados y recomendable para cualquier profesional que trate datos sensibles.
- Derecho de supresión. El invitado debe poder pedir en cualquier momento que se eliminen sus fotos y que cese el tratamiento. Basta con un simple correo electrónico; un fotógrafo independiente no necesita un portal específico. La respuesta debe llegar en el plazo de un mes.
- Conservación limitada. Las fotos de un evento no están pensadas para seguir accesibles indefinidamente. Un plazo habitual va de 90 días a 12 meses, según el uso. Pasado ese plazo, hay que documentar la eliminación o justificar la conservación con un nuevo consentimiento. Nuestra guía RGPD sobre el plazo de conservación de las fotos de eventos detalla los plazos recomendados según el caso de uso y la documentación que hay que preparar (registro, mención en el consentimiento).
Para un marco RGPD más general sobre el servicio de fotografía de eventos, consulta la página de cumplimiento de Evokly, que detalla toda la cadena de tratamiento.
Errores habituales que conviene evitar
Guardar los embeddings «por si acaso». Un vector biométrico guardado para usarlo más adelante es un dato sensible en reposo. Si no lo vas a usar de inmediato, no lo guardes. La regla de minimización (artículo 5(1)(c) del RGPD) es explícita.
Dar por hecho que la compra del servicio incluye el consentimiento. Un cliente que paga un reportaje fotográfico no ha consentido por ello el tratamiento biométrico de sus invitados. Son dos niveles distintos.
Compartir álbumes identificados sin validación. Identificar a «Marie Dupont» en 12 fotos y luego enviar el álbum a toda la lista de invitados es una infracción directa, porque estás difundiendo datos biométricos inferidos sin el consentimiento del interesado.
Usar una herramienta estadounidense de consumo sin DPA. Google Fotos, Fotos de Apple y otras herramientas para el gran público no están pensadas para un uso profesional regulado. Con una cuenta personal, ningún acuerdo de tratamiento (DPA) te vincula con el proveedor, que analiza las caras según sus propias condiciones: no puedes documentar el tratamiento ni garantizar su supresión. El Marco de Privacidad de Datos UE-EE. UU., en vigor desde julio de 2023, cubre las transferencias a empresas estadounidenses certificadas, pero no sustituye ese contrato.
Confundir la IA de selección con el reconocimiento facial. Herramientas como Narrative Select o Aftershoot Edit usan IA para proponer selecciones (fotos borrosas, duplicadas, ojos cerrados). Eso no analiza identidades. No se aplica el régimen del artículo 9, así que basta con el consentimiento habitual del cliente.
Los cinco puntos que debes comprobar en una plataforma, lista de septiembre de 2026
Antes de ofrecer el reconocimiento facial a un cliente, haz estas cinco preguntas a la plataforma que piensas usar. Una respuesta vaga a cualquiera de ellas basta para descartar la herramienta.
| Pregunta que hay que hacer | Respuesta esperada | Dónde comprobarla |
|---|---|---|
| ¿En qué base jurídica se apoya el tratamiento del selfie? | El consentimiento explícito del invitado (artículo 9.2.a del RGPD), nunca el interés legítimo | Política de privacidad |
| ¿Se registra el consentimiento? | Sí, con marca de tiempo y la versión del texto aceptado, consultable en caso de inspección | Documentación, DPA |
| ¿Dónde se almacenan los selfies y los descriptores? | En la Unión Europea, cifrados en tránsito y en reposo, sin subencargados fuera de la UE sin garantías | DPA, página de cumplimiento |
| ¿Cuándo se eliminan? | Automáticamente cuando expira la galería, y a petición del invitado en el plazo de un mes | Política de privacidad, contrato |
| ¿Firma un DPA contigo? | Sí, antes del primer evento, con la lista de subencargados | Pídelo por escrito |
Para situar a Evokly en esta lista: el consentimiento se pide antes de la captura y se registra con marca de tiempo y la versión del texto, el selfie se convierte en nuestros servidores en un descriptor no reversible, los datos se alojan en la Unión Europea y se cifran, se eliminan con la galería (6 meses en el plan Event, 12 meses en Pro y Agency, 24 meses en Enterprise) o a petición, y proporcionamos un DPA a los fotógrafos que lo piden. El detalle está en la página de cumplimiento.
Modelo de cláusula RGPD para el contrato con el cliente
Para el contrato entre el fotógrafo y su cliente (pareja, empresa, agencia), una cláusula tipo puede inspirarse en el siguiente modelo (adáptalo con tu abogado o tu delegado de protección de datos).
Artículo. Tratamiento de datos y reconocimiento facial
El Prestador ofrece, de forma opcional, una galería del evento equipada con una herramienta de reconocimiento facial que permite a cada invitado encontrar las fotos en las que aparece.
El selfie de referencia del invitado se transmite de forma segura a la plataforma nombre, que lo convierte en una huella facial (un vector matemático que no puede volver a convertirse en imagen) con el único fin de compararlo con las fotos del evento. Estos datos se cifran, no se comparten con terceros ni se utilizan con otros fines, y se eliminan cuando expira la galería o a petición del invitado.
El uso de esta herramienta por parte de cada invitado es estrictamente opcional y está sujeto a su consentimiento explícito, obtenido y registrado en el momento de hacer el selfie de referencia. Sigue disponible, sin condiciones, una alternativa (recorrer la galería manualmente).
El Cliente garantiza haber informado previamente a los invitados de la disponibilidad de esta herramienta a través del canal de invitación al evento.
La conservación de las fotos y de las huellas faciales se limita a X días/meses a partir de la fecha del evento; transcurrido ese plazo, los archivos se eliminan de los servidores del Prestador y de la plataforma. El Prestador y la plataforma nombre han suscrito un acuerdo de tratamiento de datos (DPA).
Adapta el plazo de conservación al que aplica realmente tu plataforma, y comprueba que el DPA mencionado existe de verdad antes de firmar.
El reconocimiento facial no es una trampa jurídica. Es un tratamiento regulado que exige un procedimiento claro y una herramienta a la altura. Para los fotógrafos de eventos que entregan grandes volúmenes, es un argumento comercial de peso: la galería resulta útil incluso para los invitados que no sabrían buscar entre 2000 archivos, y el servicio se distingue de un simple enlace de WeTransfer.
Para comparar las plataformas del mercado según el criterio del reconocimiento facial, nuestra guía de alternativas a Pixieset detalla las diferencias de funciones y de precios. Para empezar una prueba concreta, consulta los precios de Evokly.