Un fotografo può usare il riconoscimento facciale nel rispetto del GDPR, a una condizione centrale: l'impronta ricavata dal volto è un dato biometrico, protetto dall'articolo 9, quindi ogni invitato deve dare un consenso esplicito prima del selfie di confronto e mantenere l'accesso alla galleria senza passare da lì. A ciò si aggiungono un'informativa chiara a monte e un tempo di conservazione limitato per queste impronte.
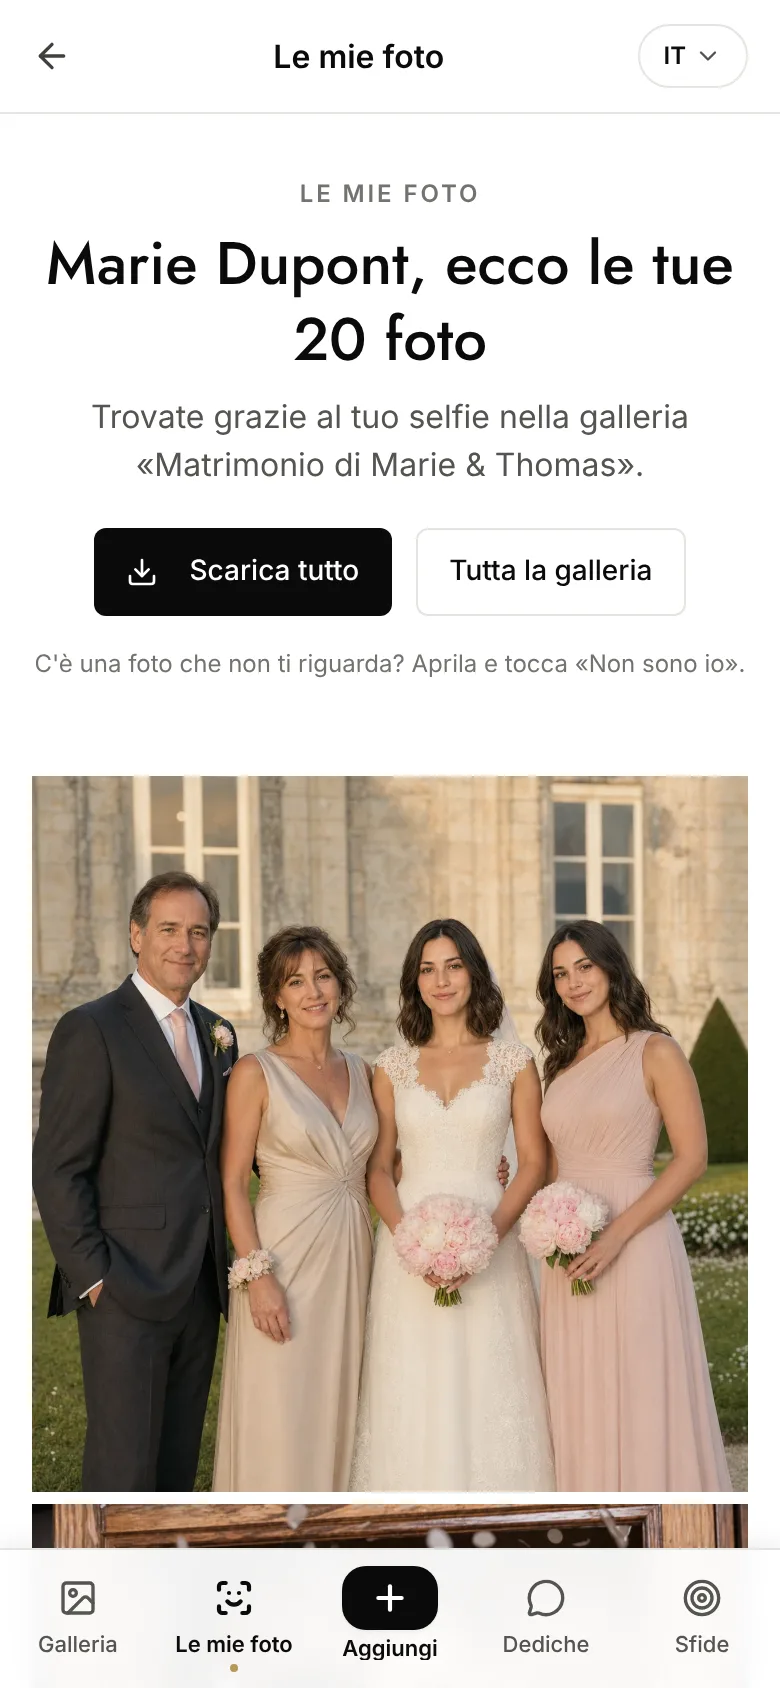
Il riconoscimento facciale ha cambiato la consegna delle gallerie degli eventi: un invitato scansiona un codice QR, scatta un selfie e riceve automaticamente le proprie foto tra 2000 file. Per il fotografo è la promessa di una consegna personalizzata senza selezione manuale. Sul fronte del GDPR, invece, il terreno è minato.
Questo articolo fa il punto su cosa può fare un fotografo professionista con il riconoscimento facciale nel 2026 (sia dal punto di vista legale sia da quello operativo), basandosi sul quadro del GDPR e sulla dottrina della CNIL, l'autorità francese per la protezione dei dati.
Perché i fotografi usano il riconoscimento facciale
Nella pratica ricorrono tre usi.
La selezione per soggetto. A un matrimonio con 150 invitati, gli sposi vogliono spesso un album personalizzato per i genitori e i testimoni. Selezionare a mano 1500 foto per persona richiede diverse ore. Il riconoscimento facciale riduce questo tempo a pochi minuti: lo strumento raggruppa le foto per volto, il fotografo controlla la coerenza.
La consegna personalizzata. Invece di inviare la galleria completa, ogni invitato riceve un sottoalbum con solo le sue foto. Gli sposi non devono filtrare nulla a mano, e il risultato colpisce gli invitati. A un congresso B2B con 800 partecipanti, è l'unico modo per offrire un servizio fotografico individuale senza uno staff dedicato.
L'identificazione degli assenti. A un evento con un elenco di partecipanti noto, si possono individuare gli invitati che non compaiono in nessuna foto e avvisare il team per regolare la copertura in tempo reale. Un uso più raro, ma pertinente per conferenze o servizi corporate in cui ogni partecipante conta.
In tutti e tre i casi il valore aggiunto è reale. Resta da capire cosa permette di fare il GDPR, e come.
Il quadro del GDPR: cosa è consentito, cosa no
Il GDPR non dice «il riconoscimento facciale è vietato». Dice che rientra nella categoria dei dati sensibili, soggetti a un regime rigoroso.
Dato biometrico e semplice identificazione visiva
È la distinzione più importante, e la più fraintesa.
Una foto in cui compare un invitato è un dato personale, trattato ai sensi dell'articolo 6 del GDPR. Il consenso è solo una base giuridica tra le altre; spesso bastano il legittimo interesse o l'esecuzione di un contratto.
Un vettore biometrico (l'impronta matematica ricavata dal volto per consentire il confronto) è invece un dato sensibile ai sensi dell'articolo 9. La sua raccolta è vietata per impostazione predefinita, salvo eccezione esplicita, e il consenso libero ed esplicito dell'interessato resta l'unica eccezione realistica per un fotografo.
La conseguenza pratica: fotografare un invitato non richiede alcuna procedura speciale. Ma non appena se ne ricava l'impronta biometrica per confrontarla con altre, si entra in un regime giuridico diverso.
Consenso esplicito: il criterio assoluto
Quando il trattamento biometrico è necessario, il consenso deve essere:
- Libero: non subordinato alla prestazione. Un invitato non può essere costretto a usare il riconoscimento facciale per accedere alle sue foto. Deve restare disponibile un percorso alternativo (sfogliare la galleria a mano).
- Specifico: deve riferirsi esplicitamente al trattamento biometrico. Un consenso generico del tipo «accetto le condizioni» non basta.
- Informato: l'interessato deve sapere chi tratta i suoi dati, per quale scopo, dove sono archiviati e per quanto tempo. Il modulo deve precisarlo.
- Inequivocabile: un opt-in attivo, non un opt-out nascosto. Una casella già spuntata è nulla.
- Revocabile: l'interessato deve poter ritirare il consenso in qualsiasi momento, e il trattamento deve cessare senza procedure complesse.
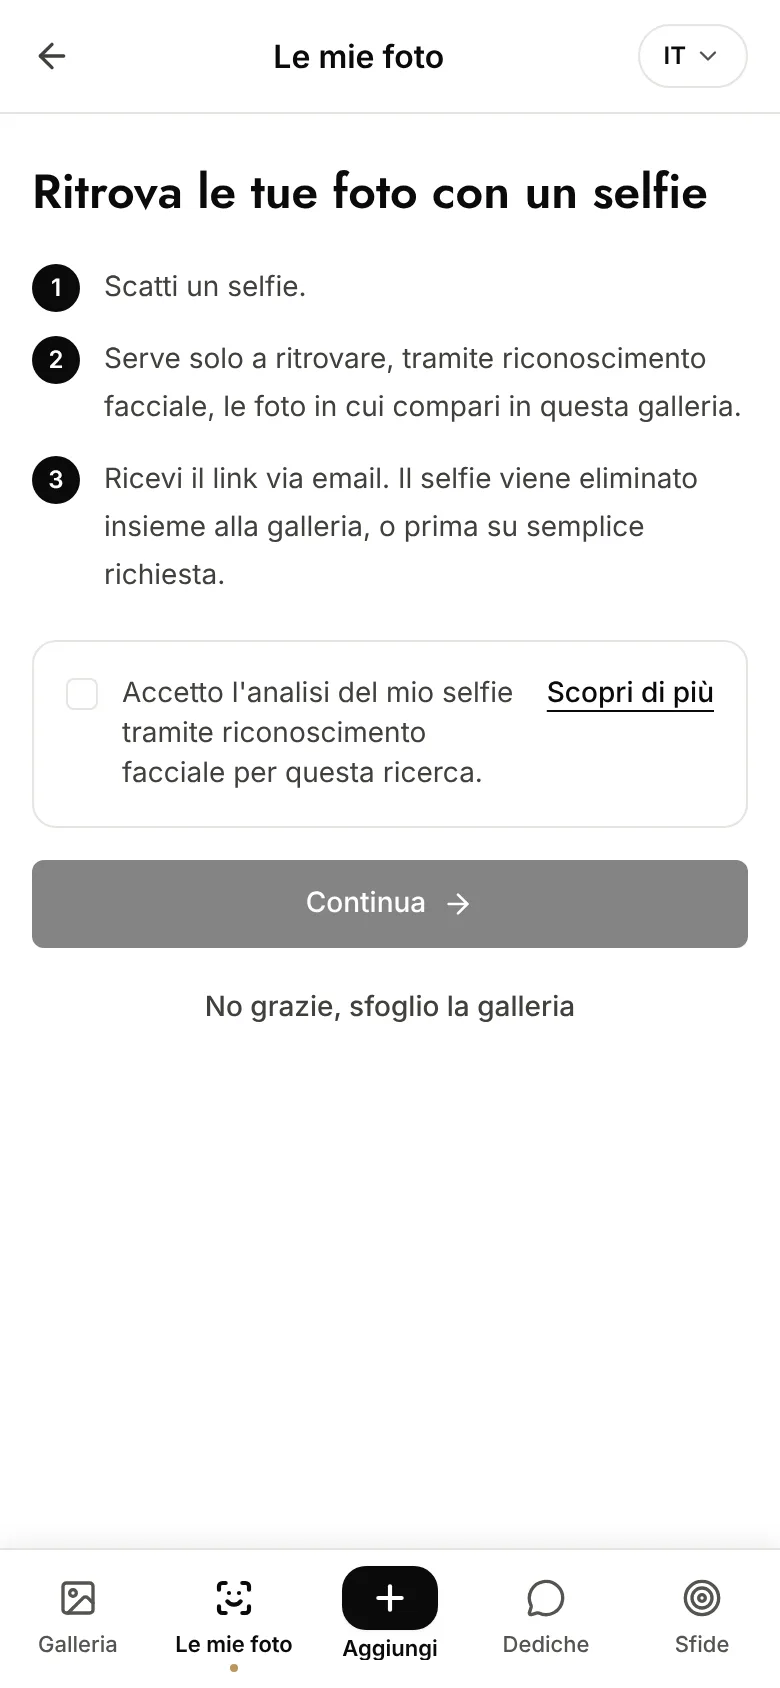
Sul campo, questo si traduce in una schermata di consenso da mostrare all'invitato prima dello scatto del selfie di confronto, con un link diretto alla galleria classica per chi rifiuta.
Trattamento lato client e lato server
Sul mercato esistono entrambe le architetture e, contrariamente a un'idea diffusa, entrambe possono essere conformi al GDPR. Ciò che cambia è l'elenco degli obblighi da rispettare.
Trattamento lato client: l'estrazione del vettore biometrico e il confronto avvengono nel browser dell'invitato, il vettore non lascia il dispositivo. L'assenza di un archivio centralizzato alleggerisce alcuni obblighi (conservazione, protezione dei vettori a riposo). In compenso, la precisione è limitata dalla potenza del telefono dell'invitato: i modelli leggeri eseguibili in un browser riconoscono peggio i volti di profilo, con poca luce o sullo sfondo.
Trattamento lato server: il selfie viene trasmesso al server della piattaforma, che ne estrae il vettore biometrico e lo confronta con i volti rilevati sulle foto. Questo trattamento resta pienamente soggetto all'articolo 9, il che impone garanzie precise: consenso esplicito raccolto prima dello scatto e documentato, crittografia dei dati in transito e a riposo, tempo di conservazione definito e applicato automaticamente, cancellazione su richiesta, DPA tra il fotografo e la piattaforma. In cambio, i modelli server (più pesanti) offrono una precisione nettamente superiore negli eventi di grandi dimensioni.
È l'architettura usata da Evokly: il consenso di ogni invitato viene registrato con data e ora e versione del testo prima di qualsiasi scatto, il selfie viene convertito in un descrittore facciale (un vettore matematico non reversibile in immagine), i dati sono crittografati in transito (TLS 1.3) e a riposo, mai condivisi con terzi né usati per addestrare modelli, e cancellati automaticamente alla scadenza dell'evento o su richiesta. Un DPA è disponibile per i fotografi che ne hanno bisogno.
La CNIL non impone un'architettura piuttosto che un'altra: la sua dottrina sui dispositivi biometrici pone l'accento su consenso, minimizzazione, limitazione della conservazione e sicurezza, indipendentemente da dove avviene il calcolo.
Il dettaglio conta. Qualunque sia l'architettura dichiarata da una piattaforma, verifica il funzionamento reale ed esigi che sia documentato per iscritto: informativa sulla privacy precisa, tempo di conservazione quantificato, DPA esplicito.
Il metodo compatibile con la CNIL passo dopo passo
Lo svolgimento tipo di un evento con riconoscimento facciale conforme si riassume in sei punti.
- Definire la base giuridica a monte. La base giuridica del trattamento biometrico è il consenso esplicito dell'invitato, raccolto al momento dello scatto del selfie. Aggiungi una menzione nel contratto con l'organizzatore (sposi, agenzia, azienda) per chiarire chi è titolare del trattamento e chi è responsabile, e cita il DPA della piattaforma usata.
- Informativa preventiva. L'invito o il programma dell'evento deve menzionare la possibilità di usare uno strumento di riconoscimento facciale per ritrovare le proprie foto, con un link a un'informativa sulla privacy accessibile prima dell'evento. Vedi la nostra guida al codice QR per eventi 2026 per il canale di comunicazione più efficace.
- Consenso al momento dello scatto del selfie. Una schermata dedicata, con un linguaggio semplice: «Per ritrovare automaticamente le tue foto, il tuo selfie verrà convertito in un'impronta digitale e confrontato con le foto dell'evento. Questa impronta è crittografata, mai condivisa, e cancellata alla fine dell'evento. Continua Sfoglia a mano». Il consenso deve essere registrato (data, versione del testo accettato).
- Documentazione del trattamento. Tenere un registro interno (articolo 30 GDPR) che descriva il tipo di dati, il tempo di conservazione, le basi giuridiche e le misure di sicurezza. Obbligatorio appena si trattano dati biometrici, qualunque sia la dimensione dell'attività: l'esenzione per le organizzazioni con meno di 250 dipendenti non copre le categorie particolari dell'articolo 9.
- Diritto alla cancellazione. L'invitato deve poter chiedere in qualsiasi momento l'eliminazione delle sue foto e la cessazione del trattamento. Basta una semplice email; per un fotografo indipendente non serve un portale dedicato. La risposta deve arrivare entro un mese.
- Conservazione limitata. Le foto degli eventi non sono fatte per restare accessibili all'infinito. Un tempo tipico va da 90 giorni a 12 mesi a seconda dell'uso. Oltre, la cancellazione deve essere documentata o giustificata da un nuovo consenso. La nostra guida GDPR sul tempo di conservazione delle foto di eventi illustra i tempi consigliati per caso d'uso e la documentazione da produrre (registro, menzione al momento del consenso).
Per un inquadramento GDPR più generale sul servizio fotografico per eventi, vedi la pagina conformità Evokly, che illustra l'intera catena di trattamento.
Errori comuni da evitare
Archiviare gli embedding «per ogni evenienza». Un vettore biometrico salvato per un uso futuro è un dato sensibile a riposo. Se non lo usi subito, non archiviarlo. La regola di minimizzazione (articolo 5(1)(c) GDPR) è esplicita.
Considerare il consenso acquisito con l'acquisto del servizio. Un cliente che paga un servizio fotografico non ha per questo acconsentito al trattamento biometrico dei suoi invitati. Sono due livelli distinti.
Condividere album con persone identificate senza convalida. Identificare «Marie Dupont» su 12 foto e poi inviare l'album a tutto l'elenco degli invitati è una violazione diretta, perché ridiffondi dati biometrici dedotti senza il consenso dell'interessato.
Usare uno strumento consumer statunitense senza DPA. Google Foto, Apple Foto e altri strumenti consumer non sono pensati per un uso professionale regolamentato. Con un account personale, nessun accordo di trattamento (DPA) ti lega al fornitore, che analizza i volti secondo le proprie condizioni: non puoi né documentare il trattamento né garantirne la cancellazione. Il Data Privacy Framework, in vigore da luglio 2023, regola il trasferimento verso le aziende americane certificate, ma non sostituisce questo contratto.
Confondere l'IA di selezione con il riconoscimento facciale. Strumenti come Narrative Select o Aftershoot Edit usano l'IA per proporre selezioni (foto sfocate, doppioni, occhi chiusi). Non analizzano le identità. Nessun regime dell'articolo 9, quindi basta il consenso standard del cliente fotografico.
I cinque punti da verificare su una piattaforma, griglia di settembre 2026
Prima di proporre il riconoscimento facciale a un cliente, poni queste cinque domande alla piattaforma che intendi usare. Una risposta vaga a una sola di esse basta per scartare lo strumento.
| Domanda da porre | Risposta attesa | Dove verificarla |
|---|---|---|
| Su quale base giuridica si fonda il trattamento del selfie? | Consenso esplicito dell'invitato (articolo 9.2.a del GDPR), mai il legittimo interesse | Informativa sulla privacy |
| Il consenso viene registrato? | Sì, con data e ora e versione del testo accettato, consultabile in caso di controllo | Documentazione, DPA |
| Dove sono archiviati i selfie e i descrittori? | Unione europea, crittografati in transito e a riposo, senza sub-responsabili fuori dall'UE non regolamentati | DPA, pagina sulla conformità |
| Quando vengono cancellati? | Automaticamente alla scadenza della galleria, e su richiesta dell'invitato entro un mese | Informativa sulla privacy, contratto |
| Viene firmato un DPA con te? | Sì, prima del primo evento, con l'elenco dei sub-responsabili | Da chiedere per iscritto |
Per collocare Evokly su questa griglia: il consenso viene chiesto prima dello scatto e registrato con data e ora e versione del testo, il selfie viene convertito sui nostri server in un descrittore non reversibile, i dati sono ospitati nell'Unione europea e crittografati, cancellati con la galleria (6 mesi nel piano Event, 12 mesi in Pro e Agency, 24 mesi in Enterprise) o su richiesta, e un DPA viene fornito ai fotografi che lo richiedono. Il dettaglio è sulla pagina conformità.
Modello di clausola GDPR da aggiungere al contratto con il cliente
Per il contratto tra il fotografo e il suo cliente (coppia, azienda, agenzia), una clausola tipo può ispirarsi al seguente modello (da adattare con il tuo avvocato o DPO).
Articolo. Trattamento dei dati e riconoscimento facciale
Il Fornitore propone, in opzione, la messa a disposizione di una galleria dell'evento dotata di uno strumento di riconoscimento facciale che consente a ogni invitato di ritrovare le foto in cui compare.
Il selfie di riferimento dell'invitato viene trasmesso in modo sicuro alla piattaforma nome, che lo converte in un'impronta digitale (un vettore matematico non reversibile in immagine) al solo scopo di confrontarlo con le foto dell'evento. Questi dati sono crittografati, non sono né condivisi con terzi né utilizzati per altri scopi, e sono cancellati alla scadenza della galleria o su richiesta dell'invitato.
L'uso di questo strumento da parte di ogni invitato è strettamente facoltativo e subordinato al suo consenso esplicito, raccolto e registrato al momento dello scatto del selfie di riferimento. Resta disponibile, senza condizioni, un'alternativa (sfogliare la galleria a mano).
Il Cliente garantisce di aver informato in anticipo gli invitati della messa a disposizione di questo strumento tramite il canale di invito all'evento.
La conservazione delle foto e delle impronte digitali è limitata a X giorni/mesi a decorrere dalla data dell'evento, alla scadenza dei quali i file sono cancellati dai server del Fornitore e della piattaforma. Un accordo sul trattamento dei dati (DPA) è concluso tra il Fornitore e la piattaforma nome.
Adatta il tempo di conservazione a quello effettivamente applicato dalla tua piattaforma, e verifica che il DPA citato esista davvero prima di firmare.
Il riconoscimento facciale non è una trappola giuridica. È un trattamento regolamentato che richiede una procedura chiara e uno strumento allineato. Per i fotografi di eventi che consegnano grandi volumi, è un forte elemento di differenziazione commerciale: la galleria diventa utilizzabile anche da invitati che non saprebbero cercare tra 2000 file, e il servizio si distingue da un semplice link WeTransfer.
Per confrontare le piattaforme del mercato sul criterio del riconoscimento facciale, la nostra guida alle alternative a Pixieset illustra le differenze di funzioni e di prezzo. Per avviare una prova concreta, consulta i prezzi di Evokly.